文/白佩華
科技巨頭與AI新貴之間有時是夥伴關係,有時是商業競爭。Apple 與 OpenAI 曾於2024年高調宣佈戰略合作,將ChatGPT深度整合至 Apple Intelligence與 Siri 生態中。該合作的關係七月走向破局,Apple 在美國對 OpenAI 及其子公司(io Products, LLC)、以及多位轉任至 OpenAI 的前 Apple 高階主管與工程師,正式提起商業機密侵害與違約訴訟。訴狀引述的細節包含:面試過程中的機密挖掘、權限漏洞與離職前夕的資料下載、供應鏈情報的定向滲透等。
這起訴訟將AI時代的治理危機提升到了全新的維度:傳統的企業法規遵循與資安防護,在AI人才移動與知識轉移的高速衝擊下,已經出現嚴重的風險盲區。AI治理的核心挑戰,已從資料隱私轉移至企業核心競爭力(know-how、關鍵模型、數據資產與供應鏈生態)的生存風險。
AI治理從個資合規走向風險治理與組織韌性
過去談到AI治理時討論範疇,首推隱私合規,例如:顧客資料有沒有被拿去訓練大模型?員工在使用Prompt時有沒有洩漏個資?是否符合各地AI法案的規範?這只是企業經營的防守底線,當Agentic AI(代理人AI)深入企業經營核心,企業面臨的最高風險是組織的核心競爭優勢,在幾周內被競爭對手透過AI技術、人才跳槽與合作夥伴關係完全複製或拔除。
從企業風險治理與組織韌性的角度來看,Apple vs. OpenAI的爭議代表AI治理必須轉型——董事會必須從個資防禦走向競爭力風險防衛。
治理盲區:企業AI風險矩陣的典範轉移
多數企業的審計與風險委員會,習慣將防護重點放在敏感個人資料、財務報表或客戶名單上。然而,在AI競賽場中,企業真正的護城河是以下三類資產:
- 結構化的領域Know-how:包括產品設計參數、特種製造技術、專有供應鏈合作模式與參數調校紀錄。
- AI模型與Prompts / Agents工作流:企業內部累積及量身訂造的模型、專有知識庫,以及最佳化運作的系統架構。
- 關鍵人才與技術組織力:懂得如何將AI模型落地的跨領域研發團隊與主管。
傳統合規風險vs. AI時代新型態戰略風險
| 風險維度 | 傳統個資/合規風險 | AI競爭力與Know-how流失風險 |
| 影響範圍 | 裁罰金、商譽受損(可計算的營運成本) | 商業護城河消失、市場估值重挫(毀滅性衝擊) |
| 發生機制 | 系統漏洞、外部駭客攻擊、操作失誤 | 合法人才流動、合作夥伴滲透、AI模型工程 |
| 治理主責 | 法務部門、資安/IT部門 | 董事會、執行長(CEO)與戰略決策層 |
在Apple vs. OpenAI的案例中,這種交叉型新型態風險(Cross-cutting emerging risk)最為棘手:資安端合規(員工擁有合法調閱權限)、HR端合規(人才自由跳槽)、法務端合規(已簽署標準NDA),但三者疊加,卻構成了企業核心被合法滲透與複製的極高風險。
董事會須建構新的風險治理議題
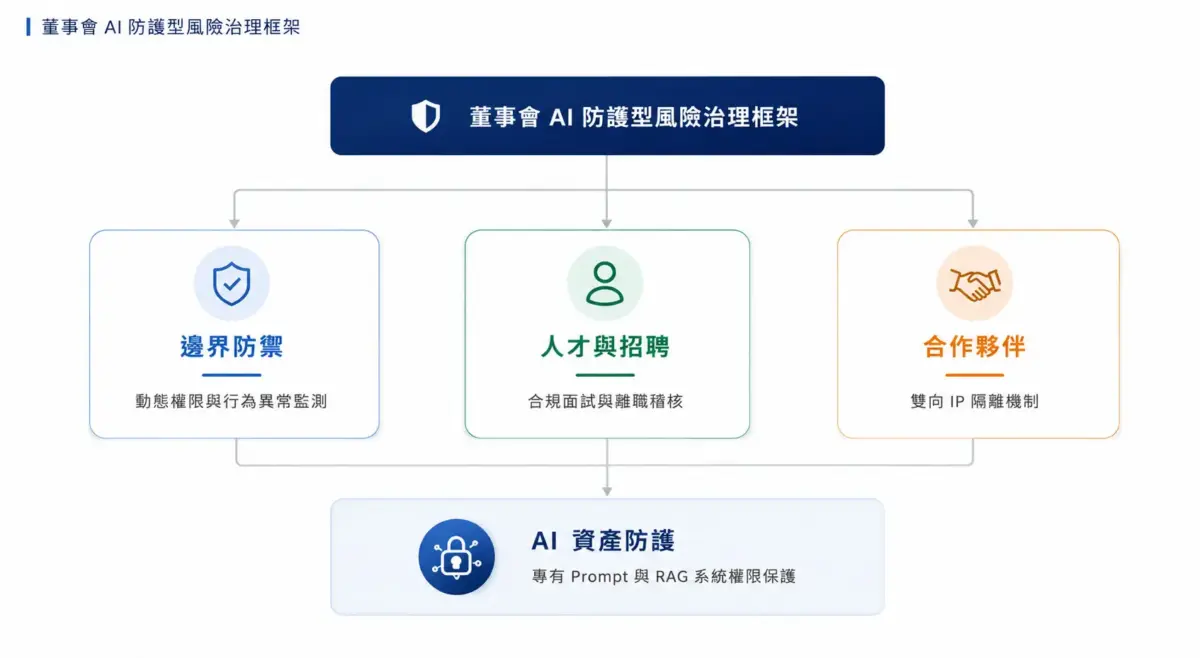
在嚴峻的科技競爭環境下,董事會要加強評估並防範AI帶來的核心競爭力侵蝕,將面臨嚴重的商業損失與股東代表訴訟。結合相對應的人工智慧風險控制要件,企業董事會應從以下四個維度,全面升級AI治理的風險防線:
製表:白佩華
1. 從邊界防禦轉向動態權限與行為異常追蹤
傳統資安聚焦於外來駭客,但AI時代的最大風險往往來自內部合法權限者的知識轉移。過去要求組織部署零信任(Zero Trust)架構,應加強行為異常監測系統,特別是針對接觸關鍵AI模型、研發原始碼與製造參數的高風險人員。當出現異常的大批量下載、系統存取頻率驟增或使用未授權通道時,必須觸發實時預警機制。
2. 重塑人才招募與離職的風險管理機制
本案最令企業震驚的是招募流程竟然成為技術竊取的合法外衣。
- 招募風險控制:企業在面試競爭對手人才時,需嚴禁面試官要求或暗示應徵者展示前雇主未公開的內部資料和營業秘密,因為可能讓企業面臨意圖侵害商業機密的集體訴訟。
- 離職風險控制:針對核心技術與高階管理人員,離職流程必須包含鑑識級別的設備稽核、系統存取日誌查核,以及明確告知法律邊界的法務離職訪談。
3. 重新建立AI戰略合作中的第三方風險防禦
許多企業在與AI軟體商、系統整合商或新創夥伴合作時,急於推動商業落地,卻忽視了智慧財產權(IP)與技術的邊界。
- 當企業將自身的歷史數據、製造參數或營運流程輸入給合作夥伴的AI模型時,雙方需釐清營業秘密和專業技術邊界。
- 合作過程中產生的衍生智慧財產,權屬如何劃分。
董事會必須要求法律與策略團隊在任何AI合作案中,嵌入嚴格的雙向商業機密防禦條款,防止在合作及夥伴的架構下,進行技術或生態系滲透。
4. 保護企業的AI專有資產
企業開始建立自己的生成式AI工作流(Agents, Prompts, RAG知識庫)時,這些就是企業的商業機密。IT與資安部門需盤點AI數位資產、專利與商業機密保護清單,落實權限控管與加密保護,防止員工在跳槽時將整套資料庫與AI業務邏輯帶走。
以系統化架構構建具備「韌性」的AI治理行動
韌性(Resilience)不是完全避免衝擊,而是在遭受衝擊時,企業的核心資產不會被連根拔起,並能快速恢復營運競爭力。
結合國際風險管理框架(如ERM)與ISO 42001等相對應的人工智慧管理體系,董事會應立即推動以下三項風險韌性行動:
- 進行核心技術與數據資產的風險盤點與單點失靈時分析
如果今天企業最優秀的5位AI/技術專家集體跳槽到競爭對手那裡,他們能帶走什麼?企業需要多久才能重建這些能力?針對盤點出的高風險缺口,對照國際標準框架補強物理、技術與法律層面的多重防禦。 - 成立跨部門AI戰略與風險委員會
將原本的個資隱私小組提升為包含資安、法務、人資、研發與業務策略的綜合委員會。打破部門壁壘,確保AI政策不僅符合法規,更能同步控管人才流動中的知識洩漏風險。 - 將AI競爭力與智財風險指標納入董事會每季審查
董事會審查AI治理時,不應只看「個資受侵害件數」,更應審查:- 關鍵AI/研發資產的權限控管與零信任覆蓋率。
- 高風險離職人員的資產鑑識稽核完成率。
- 第三方AI供應商與合作夥伴的IP隔離與條款合規率。
AI治理絕對不是資安部門或法務部門的例行合規公事,而是關乎企業的戰略風險議題。 唯有超越「個資保護」與「舊資安框架」的狹隘思維,善用AI風險管理框架,將治理深度延伸至營業秘密防護、人才風險機制、合作邊界與AI資產化,企業才能在AI帶來的破壞性創新浪潮中保持韌性。
專欄作者簡介:白佩華
現任國際知名風險管理集團資深顧問,專司企業整體風險評估及整合解決方案、新興風險及政治前瞻顧問。
留美傳播學院雙碩士,並擁有英國劍橋大學Judge 商學院循環經濟及永續策略證書、哈佛商學院策略分析(包含破壞性策略、策略執行及永續策略)、領導與管理(management and leadership)以及Business in Society專業證書,美國華頓商學院ESG 重大因素分析證書,工研院TCFD, CDP, SBTi培訓證書,MIC產業分析師課程證書。ISO 14064 (主稽), ISO 14067, ISO 14068-1 (主稽) BS 8001, ISO/IEC42001 主稽
讓 AI 成為你的競爭優勢:先行智庫陪你走完每一步
先行智庫是 台灣 OpenAI Select Partner,亦為 台灣首家加入 Claude Partner Network 的合作夥伴,提供 ChatGPT Enterprise、Claude Enterprise、AI Agent 建置、企業培訓、導入顧問與系統整合服務,協助企業找到適合的 AI 導入路徑。
查看企業 AI 導入案例與解決方案
https://www.kscthinktank.com.tw/ai-solution/
查看最新 AI 講座與實戰活動
https://www.accupass.com/organizer/detail/1409301851018085524000

有任何問題或需求,請填寫以下表單,我們將竭誠為您解答!
您也可以透過以下按鈕了解更多資源: