
從金管會 5/7 立院報告看台灣金融業 AI 監理框架的演進:可程式化、代理式、風險分類三大支柱
五月七日,金管會主委彭金隆在立法院財委會「金融科技發展業務之推動情形與展望」專題報告中丟下一個值得停下來看的訊號:將把「可程式化 AI」、「代理 AI(AI Agent)」、「AI 風險分類」三件事,全部納入現行的《金融業運用人工智慧(AI)指引》。同一天,歐盟理事會與議會也宣布就 AI Act 簡化條文達成協議,準備迎接 8 月 2 日的高風險系統全面執行。兩件事擺在同一條時間軸上,揭示的訊號比條文本身更值得關注——對 Agentic AI 這個正在重塑金融場景的新技術,台灣金融監理的反應速度,可能比想像中要快。
事實層:三個關鍵字背後的監理位移
金管會這次報告的具體內容,可以從三個關鍵字理解。每個關鍵字都對應一個具體的監理動作,也對應一個目前金融機構內部 AI 治理的痛點。
關鍵字一|可程式化 AI:「AI 管 AI」的自動治理機制
金管會規劃建立「AI 管 AI」制度:當金融業大量導入 AI 模型時,未來將透過另一套 AI 治理程式,自動檢查模型是否符合監理規範、評分是否合理、風險是否異常。這項機制的方向,把過去依靠人工抽查、定期送審的治理模式,往「可量化、可程式化、即時監控」的方向推進。
對銀行、券商、保險業的內控部門而言,這代表 AI 治理的工作型態正在改變:合規長過去問的是「這套 AI 通過審核了沒?」未來要回答的是「這套治理 AI 在跑的時候,能看見哪些異常?看不見哪些?」
關鍵字二|代理 AI:從「會建議」走向「會執行」的新監理對象
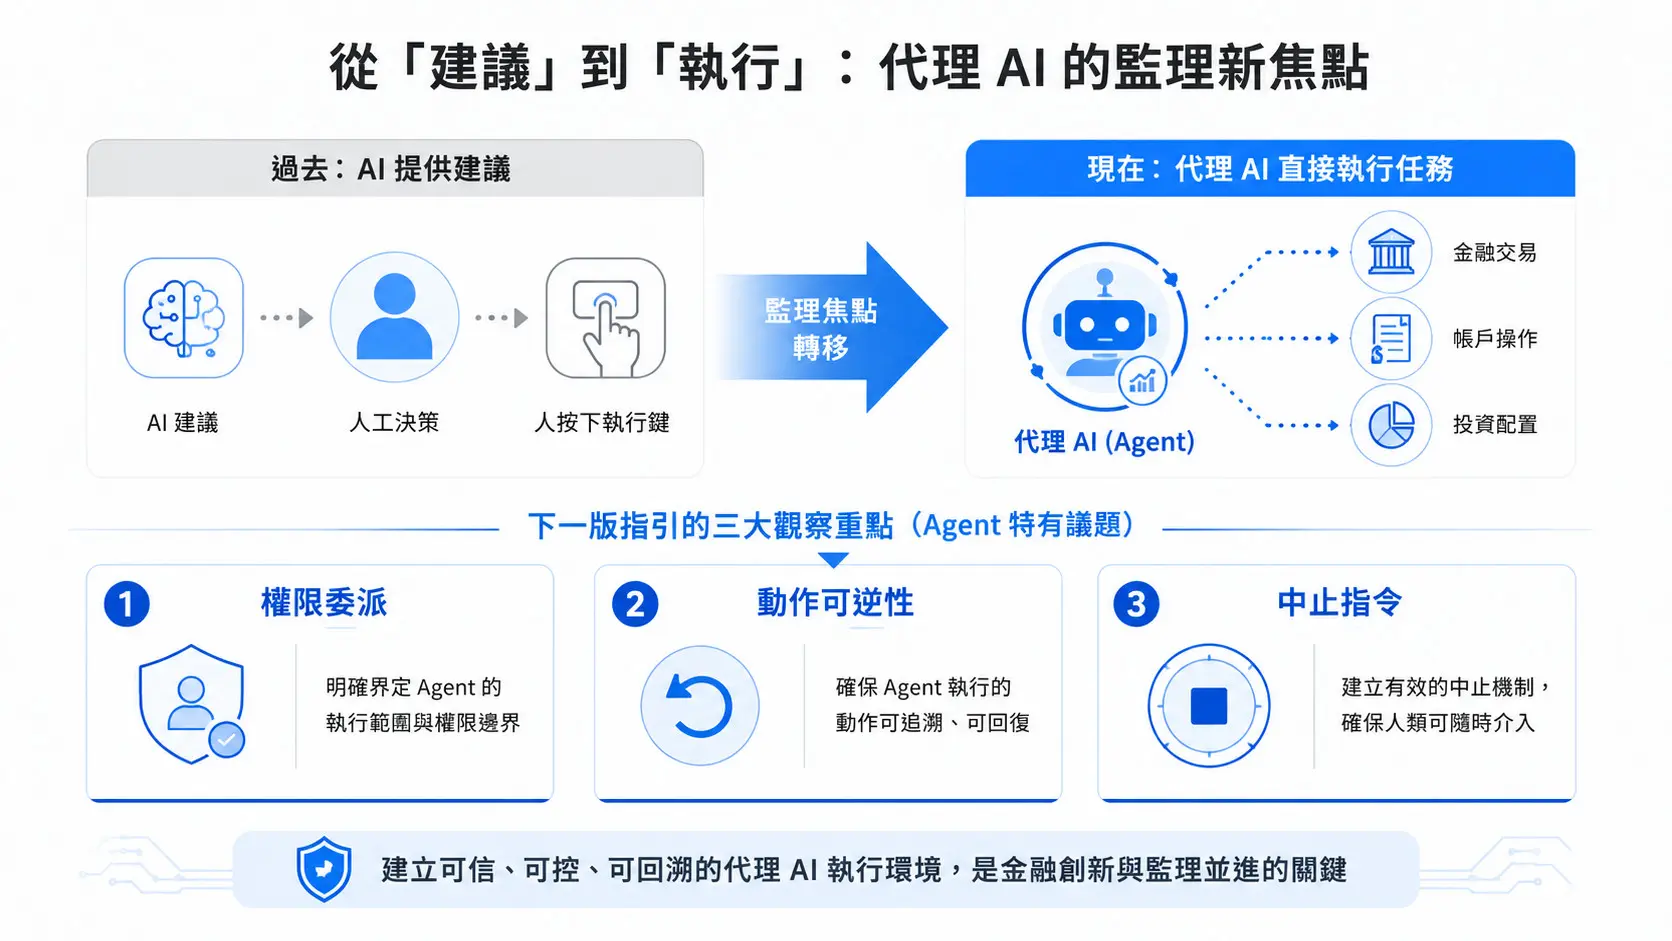
金管會明確點出代理 AI 的特性:具備目標導向、任務規劃、多步驟執行、可呼叫工具、跨系統存取資料等能力。換句話說,過去的 AI 給的是建議,由人按下執行鍵;代理 AI 則可能直接替客戶或員工執行金融任務,這條從「建議」到「執行」的線,正是新監理的核心議題。
值得注意的是,金管會選擇的做法不是另立新法,而是「研議增修現行指引或規範」。這個取徑的優點是落地速度快、業者熟悉度高;需要納入考量的,則是現行 2024 年 6 月發布的《金融業運用 AI 指引》當初設計時並未針對 Agent 的跨系統、跨任務特性做最佳化,未來增修版本如何處理「權限委派」「動作可逆性」「中止指令」三個 Agent 特有的議題,會是觀察重點。
關鍵字三|AI 風險分類:高風險決策可能不得完全自動化
金管會將依不同 AI 應用的風險高低,建立分級管理架構。根據《經濟日報》的報導,部分高風險 AI 應用未來「可能要求不得完全由 AI 自主決策,仍須保留人工介入」。例如涉及重大金融決策、人權保障等領域,若 AI 風險值過高,就可能限制完全自動化。
這個方向與歐盟 AI Act 中對「高風險系統」的設計邏輯一致:不是禁止使用,而是要求「human-in-the-loop」設計、留下可追溯軌跡、確保人類監督。對台灣金融業者而言,這條規範密度的提升,意味著「AI 自動決策」與「AI 輔助決策」這兩種架構的選擇成本,會因為合規負擔的差異而被重新計算。
觀察重點|「養龍蝦」事件作為政策推力
金管會在 3 月就已釋出強化 AI 指引的訊號,主因是當時引發關注的「養龍蝦」金融詐騙案——攻擊者利用生成式 AI 製作高度擬真的話術腳本與客服對話。從 3 月的「強化」到 5 月的「納入新類型」,反映的是監理機關意識到:當 AI 從「被金融機構使用」進一步發展為「被攻擊者使用」與「替客戶執行」兩個方向時,現行指引的覆蓋範圍需要重新校準。
結構層:為何金管會的反應比歐盟還快一步
巧合的是,金管會這次報告的同一天(2026/5/7),歐盟理事會與議會也宣布就 AI Act 簡化條文達成協議;而 AI Act 將在 2026 年 8 月 2 日全面生效,屆時包括信用評分在內的高風險 AI 系統將正式可執行,違規最高可罰款 1,500 萬歐元,或全球年營收的 3%。
表面上看,兩者的時程接近,但底層設計邏輯有重要差異,值得擺在一起對照:
| 面向 | 歐盟 AI Act | 台灣金管會 AI 指引 |
| 規範範圍 | 橫向、跨產業適用,金融僅為高風險場景之一 | 縱向、針對金融業,配合既有金融監理體系 |
| 法律位階 | 正式法律(Regulation),違規有明確罰則 | 行政指引(業者自律 + 主管機關裁量) |
| 對代理 AI 的處理 | 歸入「高風險 AI 系統」的廣義範疇 | 明確列為新增監理類型,個別規範 |
| 更新速度 | 修法程序長,需理事會與議會協議 | 主管機關可較快研議增修 |
對台灣金融業者而言,這個對照可以拆成兩個面向理解。一是規範密度將持續提升。當監理框架明確點出 Agentic AI、可程式化 AI、風險分類三個方向,純網銀、券商、保險業導入 AI Agent 的時程,就被官方政策節點重新定義。二是合規部門的角色定義將位移——從過去「事後檢查」轉向「設計階段就參與」。這條轉變過去在科技業已經發生(DevSecOps),未來在金融業 AI 導入流程中也很可能複製。
行動層:銀行 CIO/CTO 在指引落地前可以做的三件事
金管會的增修版本尚未正式發布,但方向已經明朗。在指引正式落地前,金融機構的 CIO、CTO 與合規長有三個面向值得提早盤點,把可能的合規摩擦轉化為內部設計的選擇題。
第一|現有 AI Agent 的權限分層與審計軌跡盤點
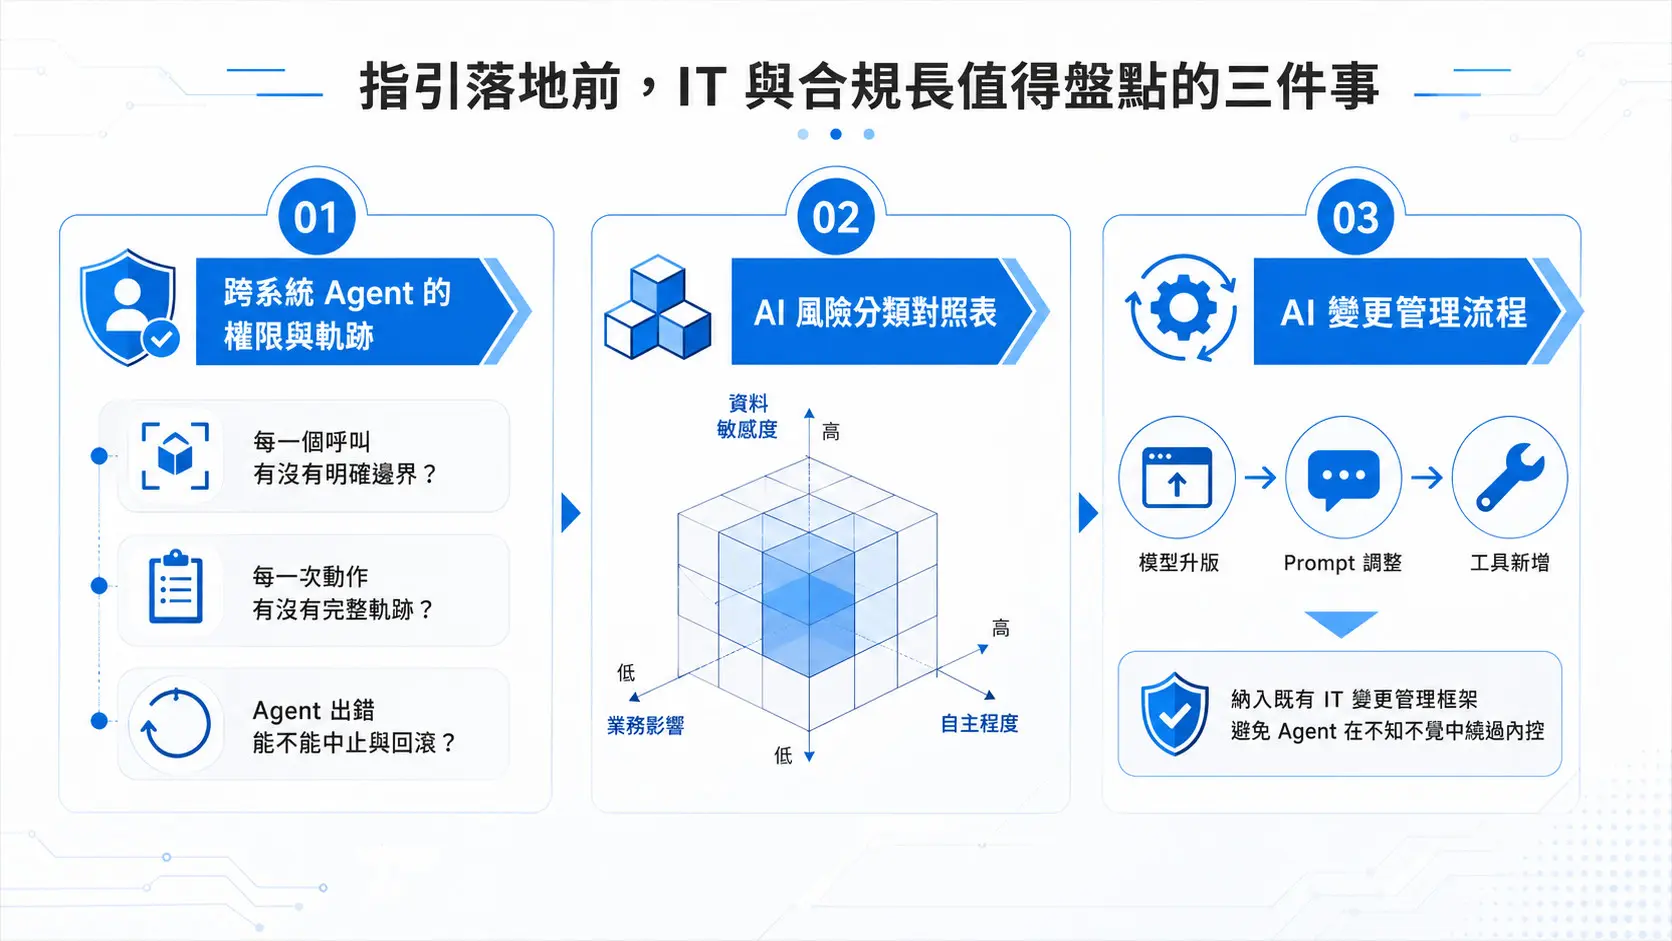
特別是跨系統存取資料的 Agent,例如同時連結 KYC 系統、交易系統、客服系統的代理工具,需要回答三個問題:(1) 每一個跨系統呼叫是否有明確的權限邊界?(2) 每一次資料存取與動作執行是否有完整審計軌跡?(3) 若 Agent 出錯,是否有清楚的「中止指令」與「動作回滾」機制?這三個問題的答案,會直接對應未來指引中對「可追溯性」「可控性」的要求。
第二|建立 AI 風險分類的內部對照表
將「資料敏感度 × 業務影響 × 自主程度」三個維度納入評估,把現有 AI 應用拉出一張表來盤點。資料敏感度看的是 PII、KYC 資料、交易紀錄等的暴露程度;業務影響看的是若 AI 出錯對客戶或機構的損害級別;自主程度看的是這個 AI 是「建議模式」「半自動模式」還是「全自動模式」。這張表完成後,就能對齊金管會未來的分級管理架構,提前識別哪些應用需要「保留人工介入」。
第三|與法遵、稽核部門共建「AI 變更管理」流程
AI Agent 與傳統 IT 系統最大的差異在於:模型升版、prompt 調整、工具新增任何一項變動,都可能改變 Agent 的行為邊界。若沒有變更管理流程,Agent 可能在不知不覺中繞過內控檢查。常見的做法是把 AI 變更管理納入既有的 IT 變更管理框架,而非另設一套;同時讓每一次重要變更經過合規、稽核的事前審查,並留下決策紀錄。
📢 結論|值得評估的,是內部 AI 治理能力能否與監理指引同步進化

金管會這次的訊號,值得從兩個層面解讀。一是監理思維的位移。從「鼓勵應用、原則式規範」走向「分級治理、動態監控」,這條曲線一旦展開,就不會回頭。二是合規角色的重定義。當「AI 管 AI」成為治理機制的一部分,合規部門需要的不再只是法律專業,還需要對 AI 行為的判讀能力。

對台灣金融業而言,真正值得評估的不是「指引何時上路」,而是「在指引上路前,內部治理能力是否能跟上監理框架的演進節奏」。對 Agentic AI 而言,挑戰從來不在技術本身,而在當「會執行」的 AI 進入高度受監理的場景時,組織能不能設計出一套既保留 Agent 自主性、又留下足夠人類監督的混合架構。

如有任何問題或需求,請填寫以下表單,我們將竭誠為您解答!
您也可以透過以下按鈕了解更多資源: