生成式 AI 正在從個人效率工具,逐步進入企業核心工作流程,對企業來說,問題已經不只是「AI 能不能回答問題」。
真正重要的是,AI 能不能在安全、合規、可管理的環境中,被穩定地導入到部門流程、跨團隊協作與企業知識工作之中。這也是企業評估 Claude Enterprise 時,最需要先釐清的核心。
Anthropic 一直將目光著重在為企業打造的全智能雲端平台,並且以大型組織所需的安全性、擴展性與企業級 AI 工作場域為設計重點。
換句話說,Claude企業版 的價值不只是讓員工多一個 AI 助手,它更接近一個企業級 AI 工作場域。
企業可以在這個工作場域中,逐步管理 AI 使用者、企業資料、知識庫、開發者工具、模型能力與合規要求。對管理者而言,導入 Claude Enterprise 前最重要的不是急著開帳號。 而是先回答 以下4 個問題:
一、Claude Enterprise 要解決的是個人效率問題,還是企業級工作問題?
許多企業第一次接觸生成式 AI 時,會先從個人任務開始,例如寫信、整理會議記錄、摘要文件、產生簡報大綱。這些都是合理的起點,但當 AI 開始進入企業場景,問題會很快變得更複雜。
| 個人 AI 使用 | 企業 AI 使用 |
| 使用者自行貼上資料 | 系統需要管理資料來源 |
| 個人自行判斷輸出品質 | 團隊需要一致的審查標準 |
| 單次任務完成即可 | 工作流程需要可重複執行 |
| 風險由個人承擔 | 風險需要由企業治理機制承接 |
| 輸出只影響個人 | 輸出可能影響客戶、決策與營運 |
因此,企業導入 Claude Enterprise 的第一個判斷點,不是「Claude 可以做什麼」。
而是「哪些工作值得被放進企業級 AI 工作環境中」。
如果只是個人腦力激盪,普通聊天工具可能已經足夠,但如果涉及內部文件、跨部門流程、權限管理、稽核要求、客戶資料、程式碼或合規責任,企業就需要更完整的安全與治理設計。
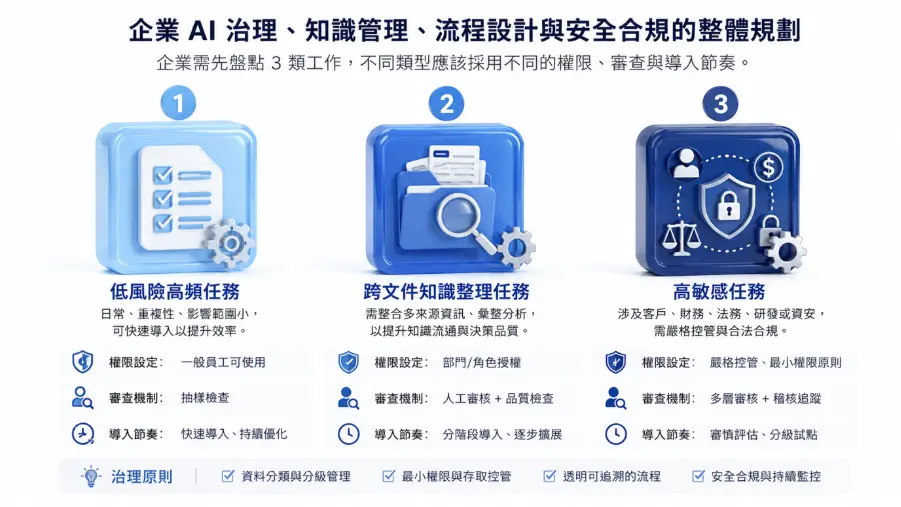
而在實務上,企業可以先盤點 3 類工作,不同類型應該採用不同的權限、審查與導入節奏:
- 第一類是低風險高頻任務。
- 第二類是跨文件知識整理任務。
- 第三類是涉及客戶、財務、法務、研發或資安的高敏感任務。
二、企業資料會如何被保護?
企業導入 AI 最常見的疑慮,是資料是否會外流、被模型學習,或被不適當的人存取。這個問題不能只用一句「資料很安全」帶過,企業需要追問更細的治理問題,因為企業 AI 的風險,通常不是只有模型本身。更常見的風險來自資料權限不清、文件版本混亂、連接器存取權過寬、輸出缺乏審查,以及缺乏稽核紀錄。
| 檢查面向 | 企業應該問的問題 |
| 資料使用 | 企業資料是否會被用來訓練基礎模型 |
| 資料保存 | 是否可以設定資料保留政策 |
| 敏感資料 | 是否適合處理個資、醫療、財務、法務資料 |
| 連接器 | AI 能否安全連接內部或外部工具 |
| 稽核 | 是否能追蹤誰存取了什麼資料 |
| 權限 | 是否能和既有身份管理制度整合 |
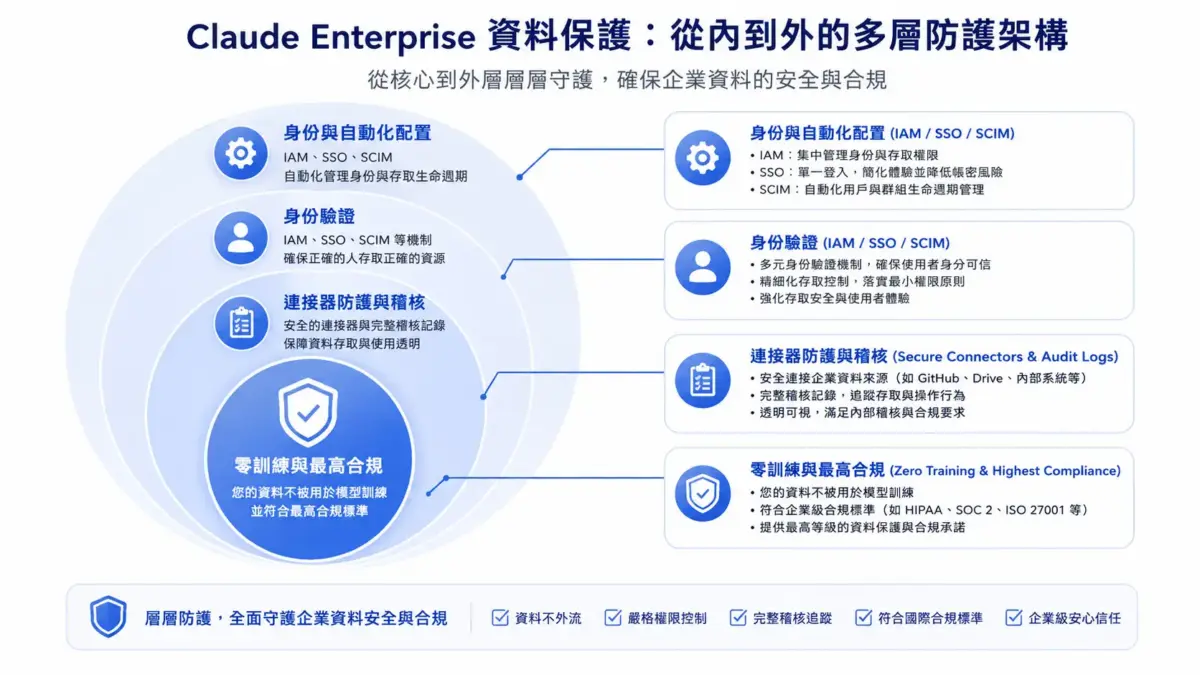
而 Claude 企業版的資料保護從內到外分成幾個層次:
最核心是零訓練與最高合規,外層則包含連接器防護與稽核、身份驗證,以及 IAM、SSO、SCIM 等身份與自動化配置能力。這個設計邏輯很重要。
Anthropic 近期也宣布 Enterprise Frontier Safeguards,簡稱 EFS。
這項機制結合隱私保護與濫用偵測,讓符合資格的企業客戶可將需保留的監控資料存放在客戶控制的雲端基礎設施中,而非由 Anthropic 持有。EFS 的設計目標,是協助有隱私或法規義務的組織,在保留安全監測能力的同時,降低 Anthropic 持有資料所帶來的合規顧慮。
這一點對高度重視資料主權、隱私保護、產業合規與稽核責任的企業特別重要。它說明企業 AI 安全治理正在從「平台提供保護」進一步走向「客戶可控的資料保存與稽核架構」。
三、身份、權限與帳號生命週期是否能被集中管理?
企業導入 AI 導入後,最容易被低估的是帳號管理。當使用者只有 10 人時,手動開帳號還可以接受。但是當使用者擴大到 100 人、500 人,甚至跨部門導入時,帳號生命週期就會變成治理風險。
企業需要知道:
| 管理場景 | 風險 |
| 新員工加入 | 權限是否能快速建立 |
| 員工轉調 | 原部門資料是否仍可被存取 |
| 員工離職 | 帳號是否能即時停用 |
| 外部顧問加入 | 權限是否有期限與範圍 |
| 專案結束 | 專案資料與工作空間是否能封存 |
對大型組織來說,這一點會直接影響 IT 管理成本與合規風險。如果 AI 工具無法配合既有身份制度,管理者就必須手動維護帳號。這不只低效,也容易造成權限殘留。
實務上的建議:
企業在導入前應要求 IT、資安、人資與業務單位共同定義使用者角色。
例如一般使用者、部門管理者、知識管理者、開發者、系統管理者與稽核角色。
不同角色應該有不同的資料範圍、功能權限與審查責任。
四、如何衡量 Claude Enterprise 的安全導入成效?
安全與合規不能只停留在政策文字,企業需要把治理設計轉成可觀察的指標,否則 AI 導入很容易變成兩種極端。一種是管得太鬆,導致風險失控,另一種是管得太嚴,導致使用者回到個人工具或影子 AI。所以企業不應只用「有沒有使用 AI」來衡量成果。更成熟的做法,是根據任務複雜度、風險等級、成本考量與部門需求,設計不同的使用策略。
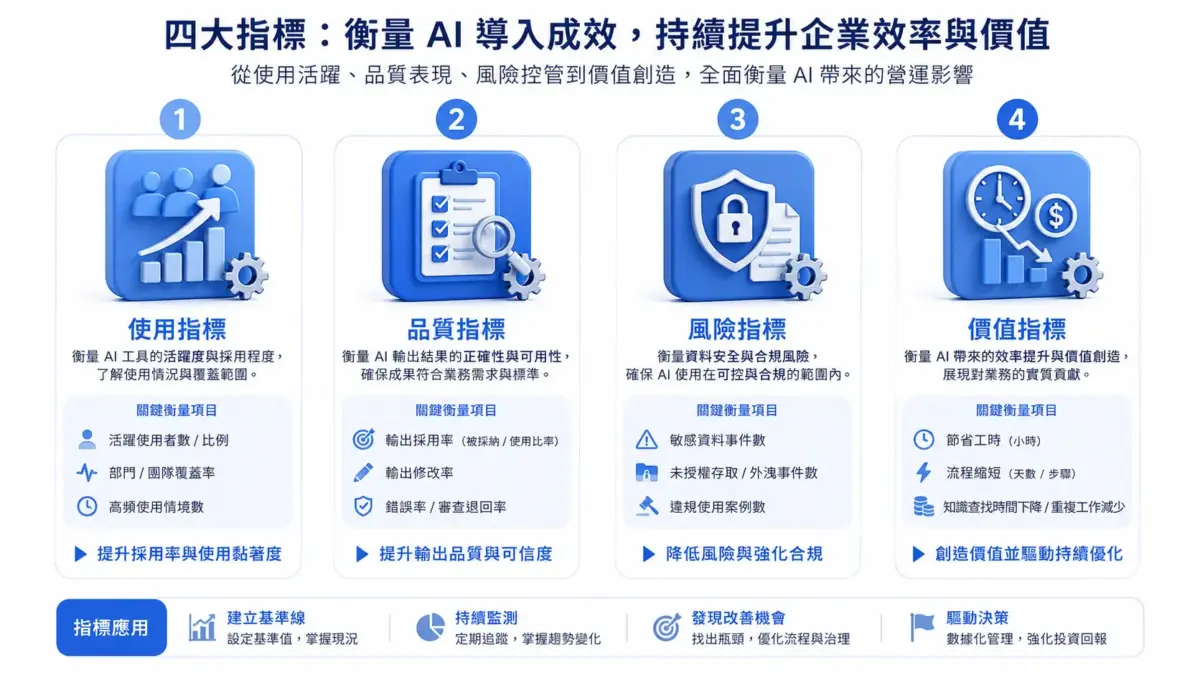
導入 Claude 企業版 時,可以從 4 類指標觀察成效
| 指標類型 | 衡量方向 |
| 使用指標 | 活躍使用者、部門覆蓋率、高頻使用情境 |
| 品質指標 | 輸出採用率、修改率、錯誤率、審查退回率 |
| 風險指標 | 敏感資料事件、未授權存取、違規使用案例 |
| 價值指標 | 節省工時、流程縮短、知識查找時間下降、重複工作減少 |
實務上的建議:
企業可以建立「Claude 使用情境分級表」:
低風險任務可以鼓勵廣泛使用。中風險任務需要範本與人工覆核,高風險任務則需要明確資料來源、權限控管、主管審核與稽核紀錄。
Claude 企業版 導入前的 5 項檢查表
| 檢查項目 | 關鍵問題 | 建議負責單位 |
| 場景適配 | 哪些工作真的適合使用 Claude | 業務單位、AI 推動小組 |
| 資料治理 | 哪些資料可以被 Claude 使用 | IT、資安、資料擁有者 |
| 權限管理 | 誰可以使用哪些功能與資料 | IT、人資、部門主管 |
| 安全監測 | 如何兼顧隱私保護、濫用偵測與資料保存 | IT、資安、法務 |
| 成效衡量 | 如何判斷導入是否產生價值 | 管理層、PMO、AI 推動小組 |
結語:安全與合規,是 Claude Enterprise 規模化的基礎
真正的重點,是讓 AI 在可信資料、清楚權限、可控流程、人工覆核與可衡量成果中,成為企業可以長期使用的工作能力。如果缺乏安全與合規設計,AI 使用越普及,風險也會越分散;如果治理設計得當,Claude 企業版 就不只是新的 AI 工具。
它可以成為企業建立 AI 工作場域、知識管理能力、跨部門協作方式與智慧化流程的基礎平台。
而企業 AI 治理正在進入下一個階段,在評估 AI 平台時,關鍵不只會是模型能力。
也會包含資料是否可控、稽核是否清楚、權限是否一致,以及平台能否支援企業既有的安全與合規責任。
Claude Enterprise 的導入價值,可以用一個公式來理解:
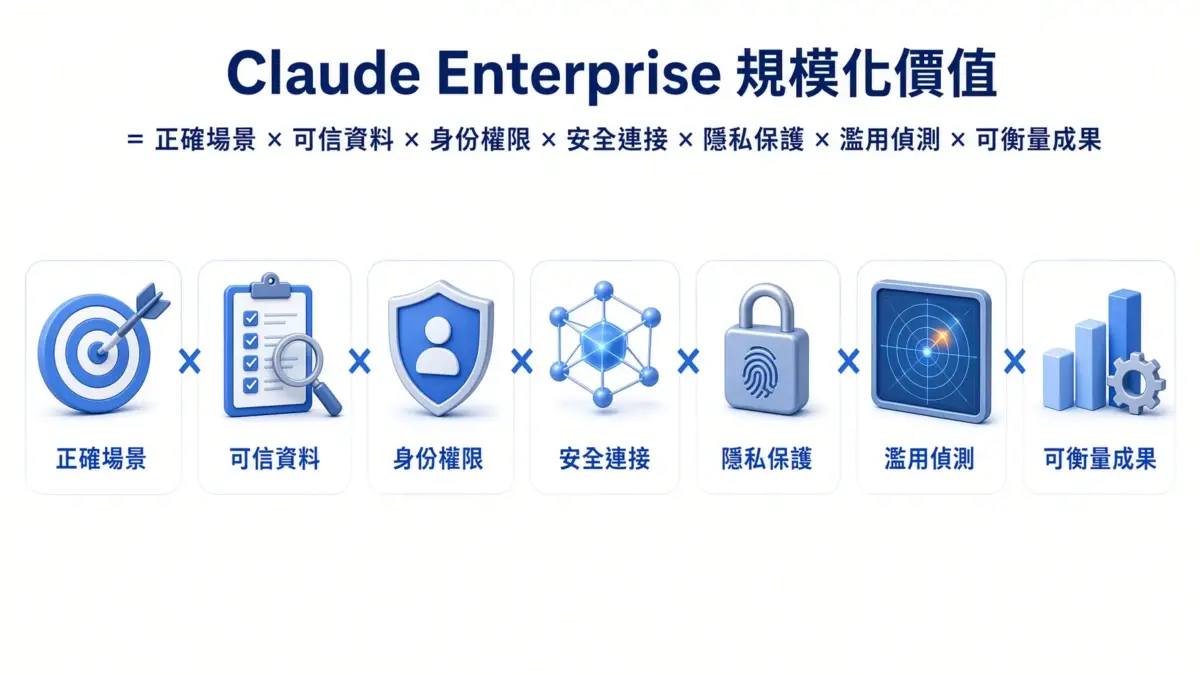
當企業開始認真評估 Claude 企業版時,安全與合規不應被視為阻力。
它們應該被視為 AI 能否真正進入企業核心工作的前提。
如果企業希望進一步評估 Claude 企業版適合哪些部門、哪些工作場景,以及如何建立安全可控的導入方式,KSCC 先行智庫可協助進行 AI 應用場景盤點、Claude Enterprise 導入規劃、教育訓練、工作流程設計與治理機制建置。
讓 AI 成為你的競爭優勢:先行智庫陪你走完每一步
先行智庫是 台灣 OpenAI Select Partner,亦為 台灣首家加入 Claude Partner Network 的合作夥伴,提供 ChatGPT Enterprise、Claude Enterprise、AI Agent 建置、企業培訓、導入顧問與系統整合服務,協助企業找到適合的 AI 導入路徑。
查看企業 AI 導入案例與解決方案
https://www.kscthinktank.com.tw/ai-solution/
查看最新 AI 講座與實戰活動
https://www.accupass.com/organizer/detail/1409301851018085524000

有任何問題或需求,請填寫以下表單,我們將竭誠為您解答!
您也可以透過以下按鈕了解更多資源: